Cloudflare 新增 DNS 遮蔽記錄警告:代理營運稽核指南
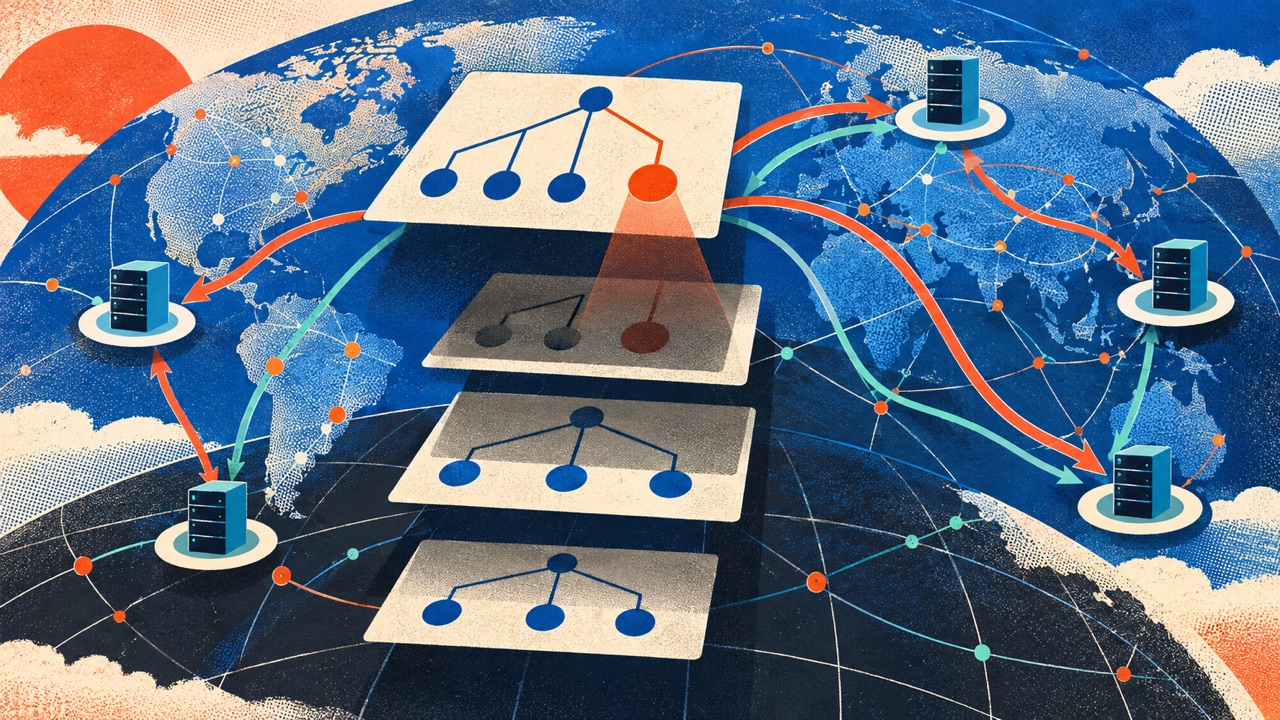
Cloudflare 於 2026 年 9 月 14 日宣布,所有區域皆可使用 shadowed record(遮蔽記錄)警告。當子網域委派把某個名稱或其下級名稱的權威交給另一組名稱伺服器時,父區域中的記錄就會被遮蔽。記錄仍可能顯示於設定中,但父區域不會對符合的查詢回傳它。
在 API 要求中啟用 include_shadow_metadata=true 後,回應還會包含遮蔽中繼資料,指出產生委派的 NS 記錄,並在適用時說明 A 或 AAAA 是否為 glue(黏合)記錄。
這對代理營運很重要:控制台中「存在」的記錄,可能不會出現在瀏覽器、採集器或健康檢查實際使用的權威回答。故障看似代理出口異常、地區封鎖或 DNS 傳播緩慢,真正原因卻是委派邊界。
為何代理測試容易誤判
若驗證主機名稱儲存在父區域,而更高層子網域已委派,營運人員可能仍將它視為有效記錄。不同解析器保留舊答案的時間不同,就會製造「一個地區正常、另一個地區失敗」的假象。
代理未必負責 DNS。系統本機解析、SOCKS 遠端 DNS、瀏覽器安全 DNS 與應用解析器可能造訪不同權威方。淘汰代理路由前,必須證明答案由哪個解析器與權威鏈產生。
可用代理 GeoDNS 一致性測試比較等價路由組,避免把所有答案差異歸因於出口品質。
新警告如何改變稽核流程
控制台警告讓委派衝突更易發現,API 中繼資料則支援大量盤點。建議記錄區域與記錄別名、類型與預期責任方、最近的上級 NS 委派、實際權威伺服器、是否標記為遮蔽、位址記錄是否為 glue、解析器類別、回應碼、TTL,以及依賴該名稱的代理工作流程。
警告本身不等於中斷。被遮蔽的父區域記錄可能已廢棄且無害,變更正式 DNS 前應先驗證子區域與應用路徑。
先委派、後代理的稽核步驟
- 啟用遮蔽中繼資料匯出相關記錄。
- 依委派子樹與服務責任方分組。
- 從目標市場的受控解析器查詢實際權威方。
- 將權威回答與預期應用設定比較。
- 以相同主機名稱與時間窗測試直連、本機 DNS 代理及遠端 DNS 代理。
- 分別記錄 NXDOMAIN、NODATA、逾時與有效答案。
- 透過正式變更流程修復權威子區域或清理過期父區域資料。
- 等候 TTL 與負快取視窗後重測。
修復後若負答案仍存在,先執行負 DNS 快取恢復測試,不要直接輪替代理庫存。
保護容錯移轉證據
DNS 容錯移轉通常假設設定記錄屬於權威區域,遮蔽會破壞此假設。測量 TTL 收斂或端點切換前,應確認委派鏈、SOA 責任方、答案來源與觀察時間,並同步直連及代理組的測試視窗。
確認權威方後,可用代理 DNS TTL 容錯移轉驗證執行冷暖狀態測試。
驗收清單
- 每個測試名稱由預期區域權威回答。
- 遮蔽記錄已分類為過期、glue 相關或需處理。
- 父子區域責任方同意唯一事實來源。
- 視需要測試 A、AAAA、HTTPS 與 CNAME。
- 記錄本機與代理側 DNS 責任方。
- 區分負答案、逾時與代理連線失敗。
- Global、North America、Europe、APAC 使用同步時間窗。
- 不因警告出現就直接刪除正式記錄。
- 變更具備核准、回復與 TTL 感知驗證。
疑難排解對照
| 現象 | 優先調查 |
|---|---|
| 控制台有記錄,權威查詢無結果 | 上級 NS 委派與子區域 |
| 一個解析器仍回傳舊位址 | 正負快取年齡 |
| 遠端 DNS 代理失敗、本機 DNS 正常 | 解析責任方與權威鏈 |
| 僅一個市場失敗 | 委派可達性、任播路徑與時間窗 |
| 容錯移轉始終未出現 | 錯誤權威區域或快取舊答案 |
| A/AAAA 似乎用於支援委派 | 確認是否為 glue |
使用代理 DNS 外洩驗證確認成功樣本沒有靜默切換至非預期解析器。
常見問題
遮蔽警告表示記錄惡意或損壞嗎?
不表示。它說明委派優先,父區域對該名稱不再權威。記錄可能過期、屬於支援資料,也可能確實設定錯誤。
更換代理出口能修復遮蔽記錄嗎?
不能。出口輪替不會改變 DNS 權威,只可能顯示不同快取狀態;持久修復必須發生於正確權威區域。
是否應刪除所有遮蔽記錄?
不應。先確認責任方、glue 需求、依賴與回復方案。DNS 刪除是受控變更,不是疑難排解捷徑。
來源說明
本文依據 Cloudflare 於 2026 年 9 月 14 日發布的「Shadowed record warnings are now available for all zones」。外部研究位址僅保存在內部營運記錄。
合規說明
只稽核自己擁有或獲授權評估的區域、解析器與代理路由。減少主機名稱及網路識別碼保留,遵循 DNS 變更流程,不得使用替代解析器繞過組織政策。