
命令列透過住宅代理取得資料,網頁應用卻失敗,還不能判定需要換代理。傳輸成功與瀏覽器允許腳本讀取回應,是不同驗收條件。針對自有或明確授權的前端及API,先比較實際請求與網路證據,再決定資源調整。
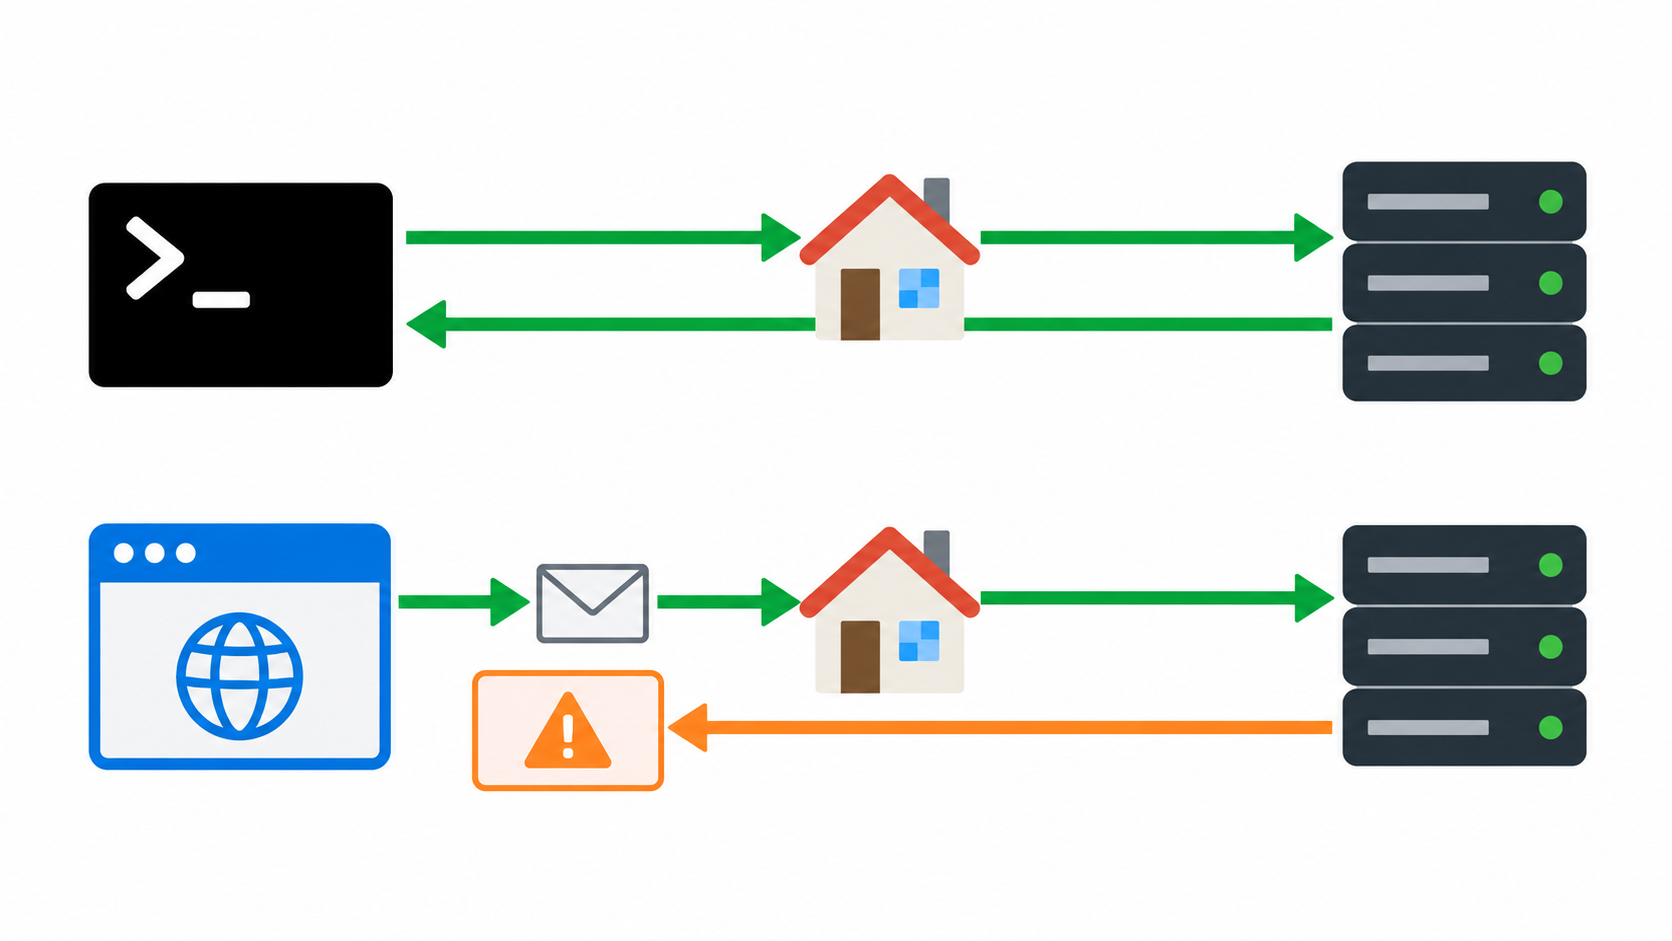
分開連線與來源權限
代理負責傳輸連線;瀏覽器另外套用跨來源規則。來源由協定、主機及連接埠組成。命令列讀到同一網址,不等於重現瀏覽器的CORS限制。主控台訊息提供線索,但不是完整根因。
1. 控制對照條件
- 選擇自有測試頁面與無副作用的API操作,記錄前端來源、API網址、瀏覽器版本、應用版本和代理認證方式。
- 確認兩個用戶端使用預期代理路線。瀏覽器和終端設定獨立,應以去識別化閘道或目的服務紀錄驗證。
- 比對方法、必要標頭、內容類型及憑證模式,複製命令或匯出紀錄前移除正式權杖與業務資料。
- 採用乾淨瀏覽器上下文和測試帳號,一次只調整一項因素,不同時改地區、瀏覽器與程式版本。
2. 觀察請求順序
發出請求前開啟開發者工具,查看是否有OPTIONS預檢、是否抵達API,以及後續操作是否送出。並非所有請求都需要預檢,缺少OPTIONS不必然異常。
預檢無法連線,先分開檢查DNS、TCP、TLS與代理認證。預檢抵達卻沒有後續請求,由API負責人核對來源、方法及標頭許可。實際回應到達但腳本不能讀取,檢查回應權限標頭與憑證模式。留下狀態與去識別化請求編號,不匯出機密正文。
3. 修正API,不停用安全機制
核對前端協定、主機與連接埠是否符合核准來源,並檢查方法與標頭。帶憑證的瀏覽器存取不可用萬用來源代替指定授權來源。也要檢查實際回應,預檢成功不代表最後回應一定可讀。
只有自己管理的API,才能透過核准流程修正。不要停用瀏覽器安全、安裝不可信CORS擴充功能或開放所有來源來通過測試,這會改變安全邊界並掩蓋原問題。
4. 加入地區對照
在兩個核准地區執行同一無副作用案例,比較API或CDN分支、狀態與相關標頭。地區差異可能來自部署或快取,須以證據建立關聯。HTTP錯誤若未附上預期CORS標頭,也可能在應用呈現跨域錯誤;仍須找出底層錯誤。
需要授權地區視角時,可用98IP動態住宅IP對照,先核對目前國家選項與實際路線。代理不能修正API的CORS政策,本文不保證特定瀏覽器整合。接入和限制請查操作指南,產品適用海外網路環境。
常見問題與驗收清單
curl成功能保證瀏覽器成功嗎?不能,它確認的是該用戶端的傳輸,不是腳本權限。
每次一定有OPTIONS嗎?不一定,取決於實際請求。
固定IP能修好CORS嗎?不會自動修好,穩定路由與來源權限是不同需求。
驗收時確認核准來源可讀預期回應、必要預檢與實際回應符合規格、授權的禁止來源負例仍遭拒絕,並涵蓋計畫地區。保留憑證驗證,只儲存去識別化證據,不擅自測試或變更第三方控制。