
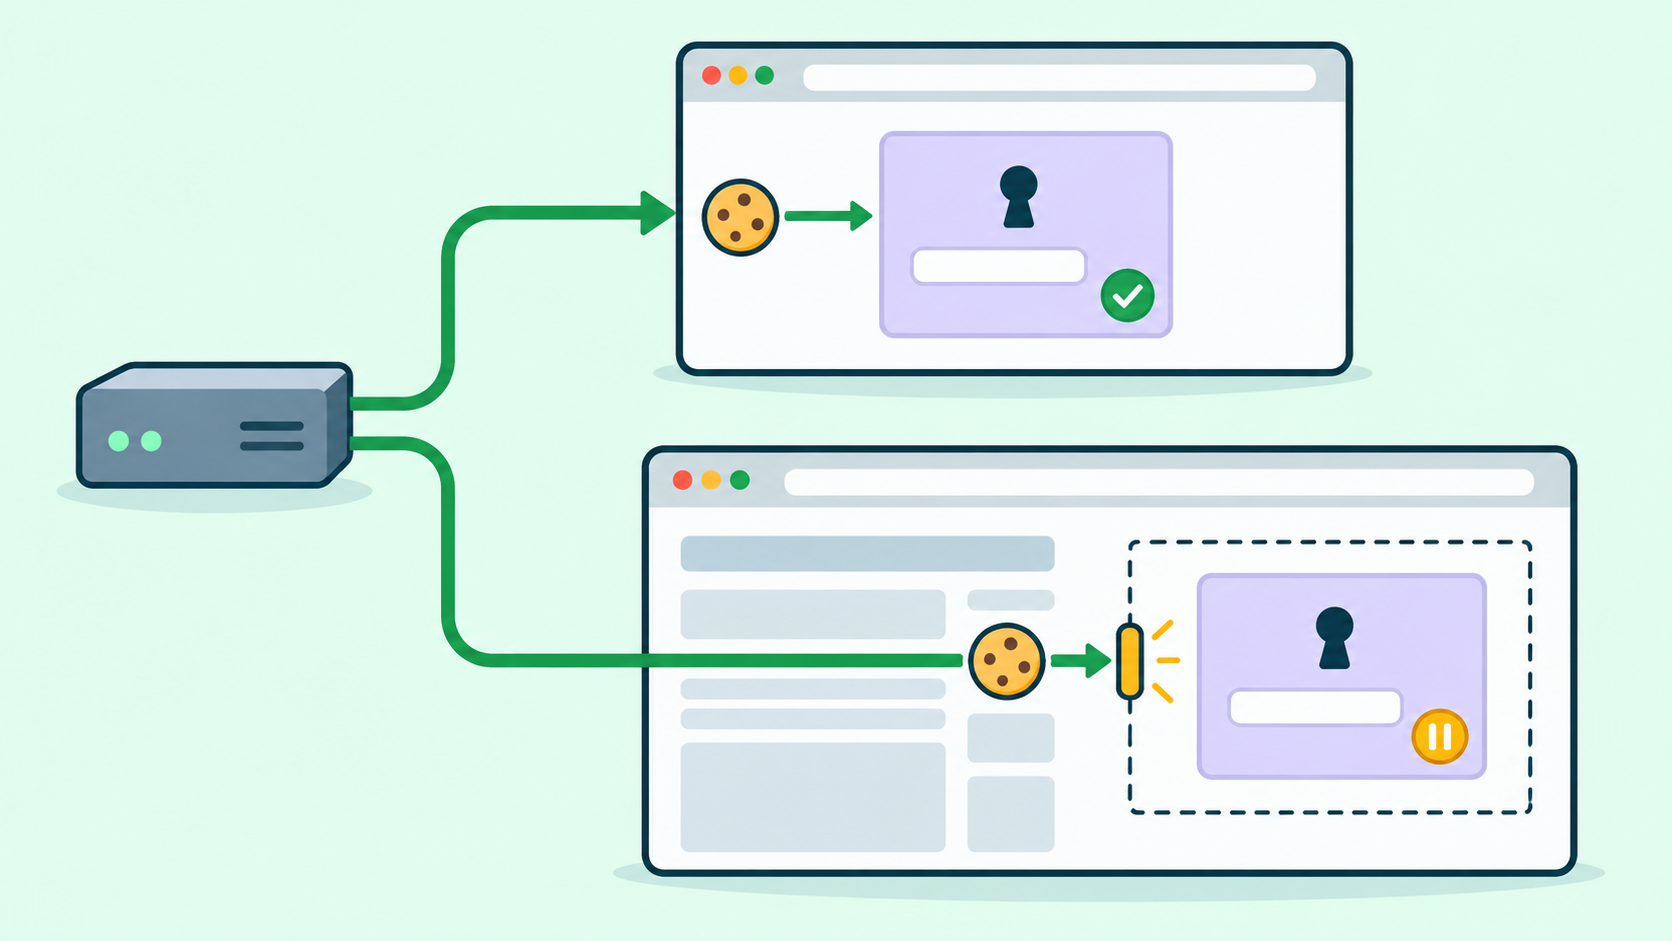
路由可用,元件仍可能沒有登入
獲授權地區網站測試中,登入元件獨立開啟正常,內嵌後卻循環登入或顯示未登入。判定代理IP故障前,先確認瀏覽器及應用能否在該情境使用預期工作階段。
第三方Cookie行為會受瀏覽器策略和設定影響,屬性也決定適用條件;SameSite=None加Secure不是覆蓋所有限制的開關。此區分見瀏覽器文件。以下驗收自有或明確授權整合,不宣稱每個網站與瀏覽器結果一致。
步驟一:定義站點關係與預期身分
使用無業務副作用樣本:站點A內嵌B的登入元件,兩者均自有或納入測試協議。跨站案例必須是真正不同站點,不可只因主機名稱不同便判定跨站。定義不含敏感資料的登入標記與核准認證流程。
記錄瀏覽器版本、設定檔類型、隱私及企業設定、擴充功能、同意狀態、語言和市場,比較路由時固定。測試身分權限需相當,並排除同時登入上限或互相使工作階段失效的干擾。
步驟二:每條路由建立成對情境
直接連線獲准時,以新測試設定檔頂層開啟B,依核准流程登入並確認無敏感資訊的身分標記。接著在同設定檔開A,觀察內嵌B。目的是改變瀏覽情境並保留準備好的工作階段,不是在另一個空設定檔執行內嵌案例。
代理案例採另一份準備方式一致的設定檔,重跑配對,依適用範圍確認A與B路由。保存準備及觀察時間,避免中途到期造成誤判。直連未授權或不可用,就省略並標示基準不可用,不製造比較結果。
步驟三:先確認框架是否獲准載入
查看內嵌文件請求、最終目的地及控制台。嵌入策略或不適當sandbox設定擋住框架,與文件已載入但工作階段無法使用,是不同階段問題;先確認完成到哪一步。
頂層文件200不能證明內嵌到達相同文件。框架已載入且200,也可能是登入或錯誤頁。核對預期樣本內容與B端測試身分證據,不只看狀態或load事件。
步驟四:觀察Cookie決策,隱去值
在瀏覽器網路及儲存工具記錄:回應是否嘗試設定相關Cookie、是否接受、後續內嵌請求是否送出預期工作階段參照。記下屬性名稱及可見的封鎖或分區說明,值與權杖去識別化。
依應用情境核對Domain、Path、期限、Secure及SameSite。HttpOnly限制腳本讀取,因此document.cookie空白不能證明認證Cookie不存在。不要為測試方便改為可由腳本讀取;某情境已儲存,也不等於內嵌請求實際使用。
步驟五:依證據解讀配對結果
只有代理路由的頂層與內嵌都失敗,先看可達性、路由及目標核准來源規則,不直接推論Cookie問題。兩路由頂層正常、內嵌均失敗,先查嵌入與工作階段情境,再用瀏覽器紀錄定位。
頂層兩邊都正常、內嵌僅一邊失敗,先比較重新導向、實際站點關係、同意及回應Cookie屬性。這是調查線索,不是路由造成問題的證明。工作階段參照已送出仍未登入,則查B端期限與應用授權。
證據缺少就明確標記。沒有封鎖訊息不代表Cookie可用,換出口也不會更改瀏覽器隱私政策。由站點負責人採用支援的認證或儲存存取設計,不以全域停用保護當成正式修復。
步驟六:用三類故障驗收分類
自有樣本分別設定:宿主政策拒絕框架;文件載入但記錄的測試政策下工作階段不可用;文件載入卻回傳錯誤測試身分標記。逐項保留預期結果。這是建議演練,不表示已在98IP路由實測。
報告應包括路由與設定檔、頂層準備、框架請求、Cookie設定儲存傳送觀察、瀏覽器原因及預期和實際標記。核准修復後,以新準備的乾淨設定檔和正式預期設定重測,工作階段及路由證據均需符合協議。
何時納入98IP路由
核准測試需要指定住宅市場時,可使用98IP動態住宅IP。網站測試場景適合地區整合驗收;代理路由本身不授予框架工作階段存取權,也不覆蓋隱私決策。
只使用帳戶支援的接入選項,並確認觀察到的路由。代理不保證外部身分元件允許嵌入、Cookie共用或目標接受來源;這些要求應分開定位,不承諾換IP修復登入。
FAQ與發布前核對
可以複製正常設定檔的Cookie嗎?不要。每組應透過核准登入流程準備;複製秘密會改變對照且暴露工作階段。
SameSite=None保證內嵌登入嗎?不保證。它涉及屬性條件,仍受策略、情境與應用設計影響。
清單:真實站點關係、可比設定與身分權限、內嵌前已準備工作階段、框架和Cookie故障分開、證據無Cookie值、最終身分標記正確、正常設定重測、未知項可見。
僅以測試身分驗收自有或明確授權元件,遵守同意、請求及保留規範,避免真實使用者工作階段。共用報告不蒐集密碼或Cookie值,也不換路由規避拒絕。