
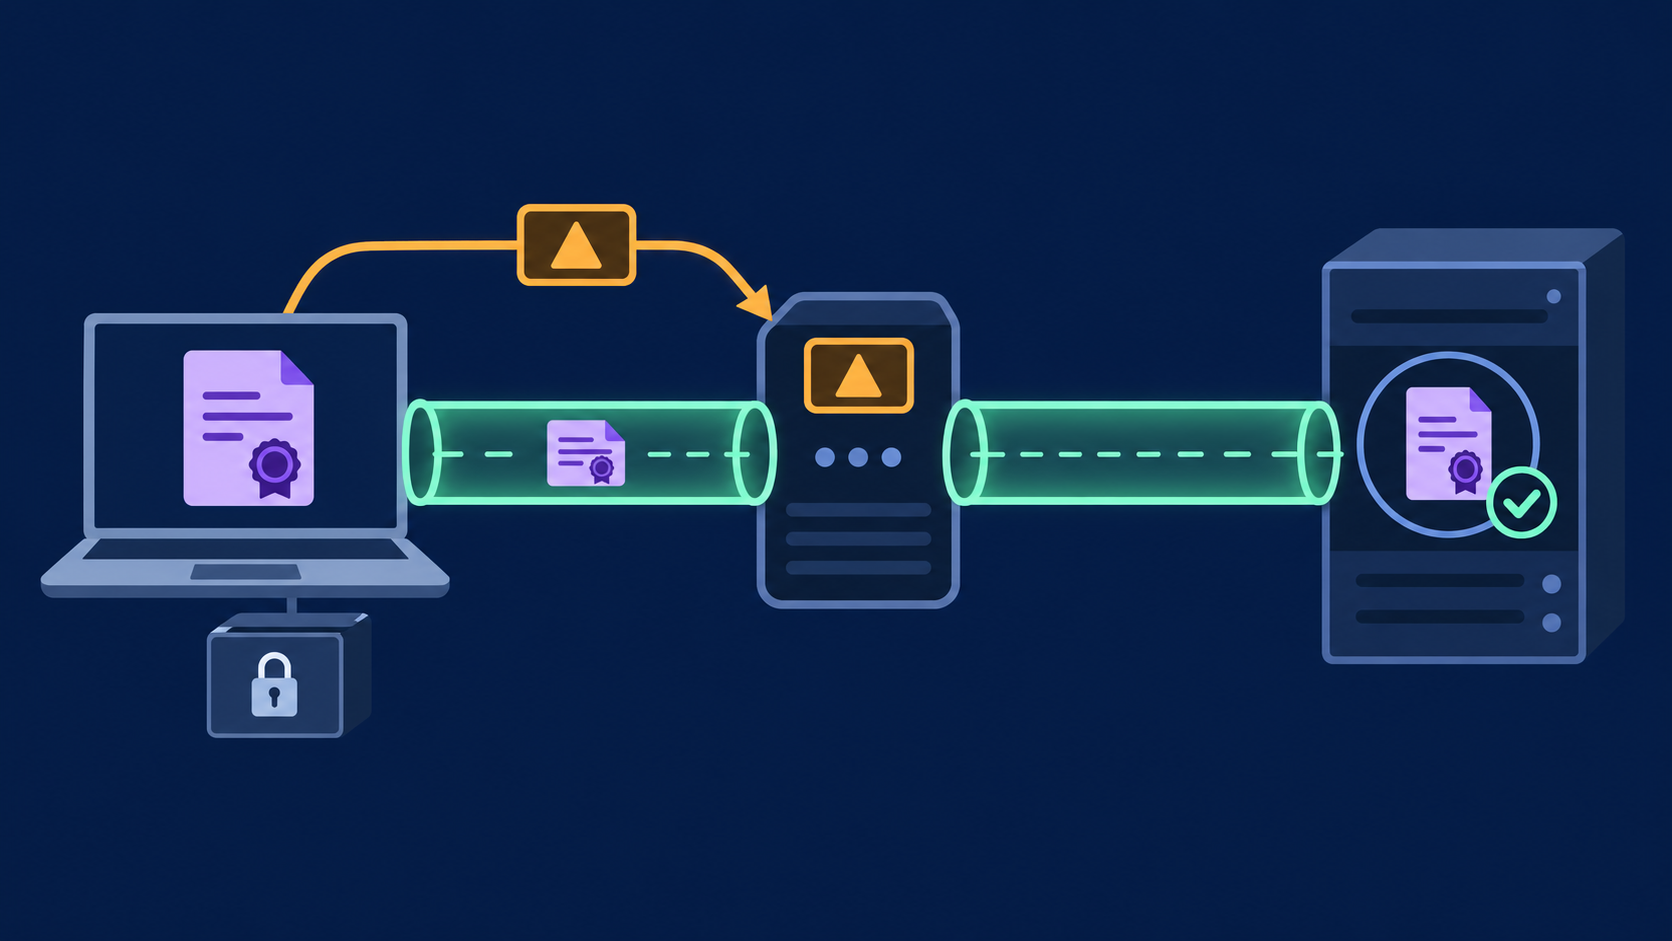
更換出口之前,先定位認證層
本篇針對自有、要求授權用戶端憑證的HTTPS端點。代理登入、通道回應與目標mTLS認證處理不同問題。切換住宅出口不會補回缺少的私鑰,也不會讓目標接受未核准憑證。
curl的目標用戶端憑證設定,與HTTPS代理用戶端憑證設定分開;後者只屬於代理TLS連線,不屬於目標伺服器。HTTP代理需允許目的地及連接埠,才能建立CONNECT通道。此區分依據curl專案文件;以下是驗收流程,未實測所有98IP路由。
步驟一:備妥無副作用端點及已知身分
選用自有、不會更動業務狀態的健康或測試端點,定義預期本文,並使用目標明確核准的測試身分。由目標負責人確認憑證鏈及信任策略。每項附一個可在伺服器紀錄中查找的普通關聯編號,不能包含憑據。
私鑰留在核准的本機儲存位置。以內部身分標識或指紋記錄憑證、有效期與允許用途。執行curl --version保存實際程式版本與TLS後端。不同後端的憑證格式和私鑰選用方式不同,先查本機支援設定,不預設所有平台皆可用PEM加獨立私鑰。
步驟二:先建立兩組直接連線基準
A組不帶用戶端憑證請求端點,維持正常伺服器信任驗證。依自有樣本的mTLS設定,存取應被拒絕。認證執行位置不同,可能發生握手失敗,也可能是應用拒絕,因此不要硬性指定單一HTTP狀態。
B組選擇核准測試身分及正確的目標信任設定。必須收到預期無副作用本文,且目標紀錄能證明接受該身分。B失敗,先檢查憑證選用、私鑰可用性、憑證鏈、有效性及伺服器授權,再加入代理。直連基準可用,才有意義比較路由差異。
步驟三:經代理重跑,別交換認證欄位
C組依預定方式登入代理,不提供目標用戶端憑證。分別確認接入、通道是否建立,以及目標拒絕結果。D組維持B的目標情境,加入核准代理路由並帶授權目標身分,再核對本文及目標接受的身分。
curl的--cert指定目標用戶端憑證;後端需要獨立私鑰時用--key,適用時用--cacert選擇目標CA檔案。--proxy-cert、--proxy-cacert等對應設定屬於另一段HTTPS代理TLS連線,不要把目標身分填入代理欄位來修復目標錯誤。只有實際代理端點支援該協定才有代理TLS層;目標URL是HTTPS,不代表代理端點也是HTTPS。
步驟四:依最後完成階段排查
代理存取拒絕,先看接入配置;CONNECT被拒或失敗,核對目的地許可及路由;伺服器信任失敗,檢查相應TLS層的對端驗證;已到目標憑證策略而拒絕,檢查選用身分與授權。以真實階段紀錄判斷,不把所有問題歸因於出口。
CONNECT成功不等於目標應用HTTP成功。目標200也可能來自沒有要求用戶端認證的預設頁。檢查本文、最終主機及目標紀錄;樣本測試停用跨主機自動重新導向,避免新目的地默默改變認證界線。
步驟五:身分切換以新連線驗證
四組案例各使用新用戶端連線,避免舊的已認證連線被錯認為接受了新憑證。更換憑證後明確結束先前情境。實務應用需要重用連線時,另設階段,以清楚的身分分區設計驗收重用行為。
僅保存去識別化階段結果、時間、關聯編號與身分參照。不要將私鑰上傳代理控制台,不把祕密密碼放入命令歷史,也不公開含認證標頭的詳細追蹤。CA或身分問題需從來源修正;停用伺服器驗證不能證明mTLS驗收成功。
98IP提供的連接路徑
核准測試需要住宅路由時,可使用98IP動態住宅IP,依帳戶實際提取和認證選項接入,並參考操作指南核對設定。選擇路由前確認目標連接埠與代理端點協定是否可用。
代理提供路徑,不簽發目標憑證、不核准目標身分,也不保證各TLS後端、通道與目標策略相容。目標私鑰仍由自己掌握,並在目標負責人確認身分及本文證據後,才判定整合可用。
FAQ與通過條件
代理帳密等於目標mTLS嗎?不等於。帳密用於代理接入,目標用戶端身分須分別選用與核准。
換IP能解決憑證拒絕嗎?不能修正憑證身分。目標若另有來源IP策略,將其列為另一項授權要求檢查,不要混成mTLS問題。
驗收清單:直連無身分拒絕、直連授權身分接受、經代理無身分在適用接入階段後被目標拒絕、經代理授權身分有目標接受證據。核對無副作用本文、正常對端信任、新測試連線、無跨主機重新導向及去識別化紀錄。路由不可用,該案例應標為未解決。
僅測試自有或明確授權服務,使用為約定用途簽發的身分,限制請求量並保留最少證據。這組建議案例本身不代表相容性、安全或效能保證。