
HTTPS請求透過住宅代理回傳421 Misdirected Request,反覆換帳密或輪換出口不一定有效。目標可能因請求主機與連線上下文不符而拒絕,應先辨明回應所在層。
本方案供自有或明確授權端點使用,以有界步驟區分代理建立、目標回應與連線重用。這不是已執行測試,不保證所有用戶端行為一致,也不認定全部421成因相同。
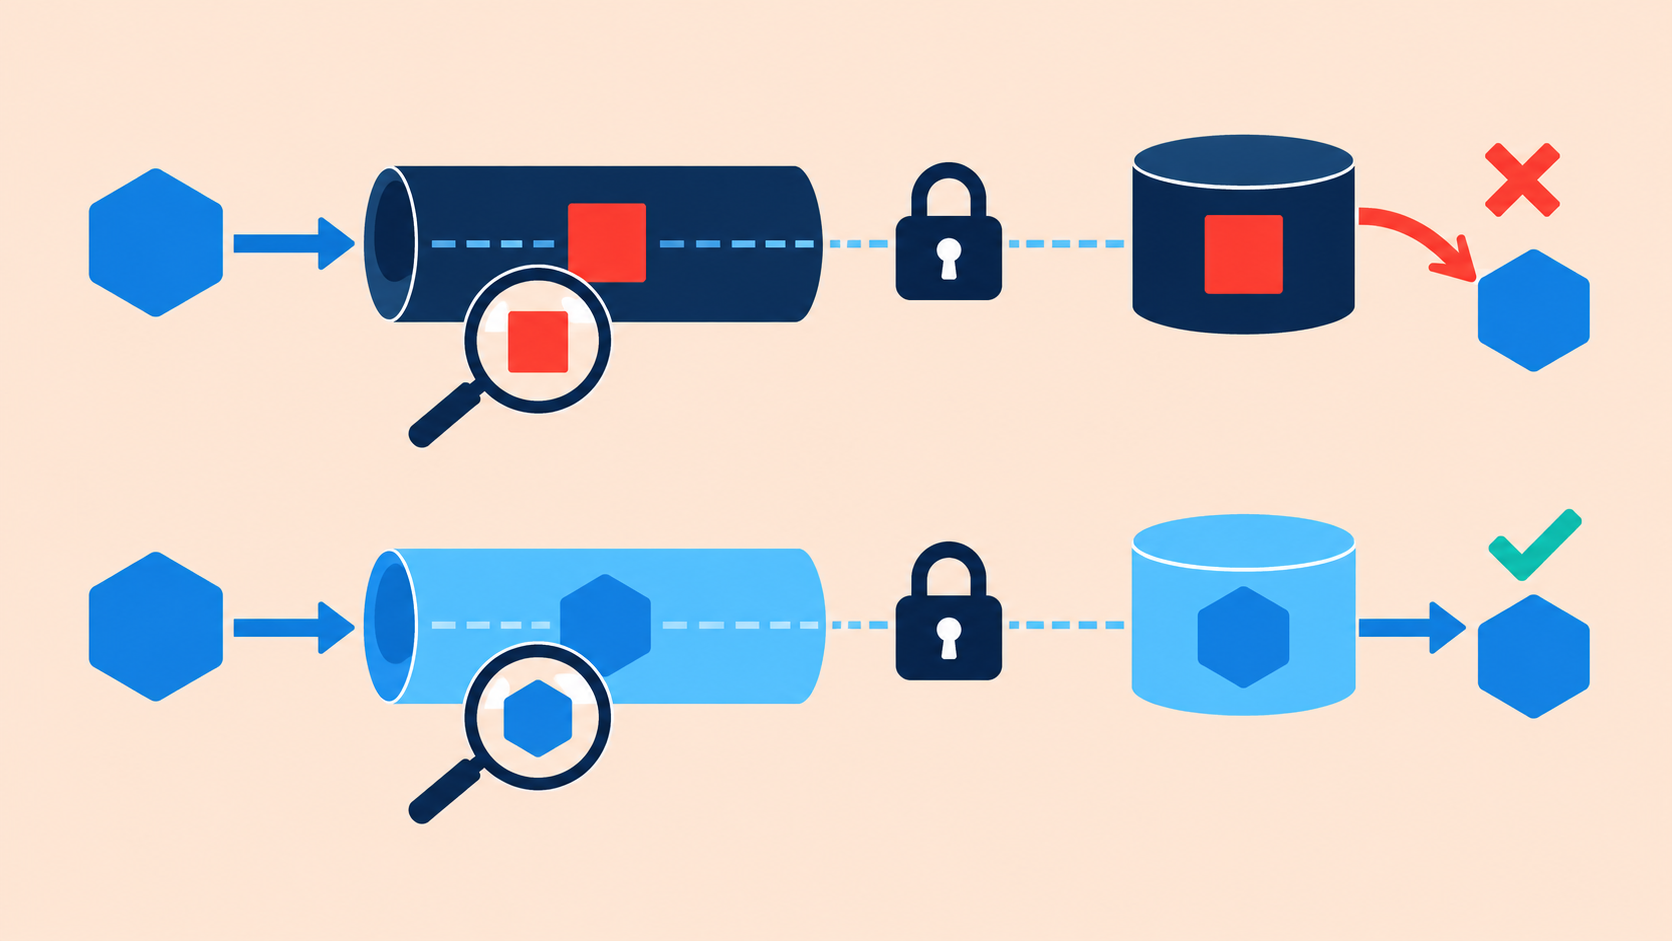
一、確認實際收到421
保留狀態列、遮蔽回應標頭、最終目標網址及用戶端階段軌跡。HTTP回應、TLS驗證失敗、代理CONNECT失敗和本機例外分開,最後錯誤標籤可能隱藏早先回應。
MDN說明421可指伺服器無法處理請求的協定及主機組合,並以跨主機連線重用為例。這是線索,不證明當前事件一定涉及該情況。
RFC 9110區分原站或代表原站的閘道與正向代理:代理不得產生421。因此經代理看到421,不等於代理認證錯誤。某元件似乎合成回應時,應確認其角色,不假設實作符合標準。
二、分清各連線邊界
代理端點、目標協定/主機/連接埠、路徑及用戶端HTTP/TLS配置各自記錄。HTTPS隧道需區分連代理、CONNECT目標、目標TLS及隧道內HTTP請求;其他模式依其文件取證。
從用戶端診斷與自有伺服器紀錄查核請求authority、可觀察的TLS伺服器名稱、協商HTTP版本與連線ID或可靠的新建/重用證據。不可見欄位標未知,不能由代理閘道名稱推斷目標TLS上下文。
網址保留標準目標主機,憑證及主機名稱驗證持續啟用。不要換成IP網址再覆寫Host,也不關閉TLS求200,否則已改變身分測試並可能隱藏原始不符。
三、執行新連線對照
- 在自有或授權目標選無害GET樣本,事先定義本文標記。
- 用一般連線池請求,維持精確網址及代理設定,記錄上下文與結果。
- 依用戶端文件建立目標專用新連線,例如不含舊池的隔離實例。
- 以軌跡證明確實新建,不能只改標頭就推定成功。
- 在固定期限與請求預算內重做同一GET,核對狀態及本文標記。
池化失敗而新連線成功,支持上下文假設,但不證明代理改寫請求,也非永久修復。新連線可能連到不同邊緣或遇到伺服器狀態改變,須保留線路與原站觀察才歸因。
四、有範圍依據才測跨主機重用
真實用戶端可能跨授權主機重用時,建立自有雙主機樣本並記錄次序。比較各自新連線與觀察到的池化序列,共享位址或憑證不保證同一連線可服務兩個主機。
唯有軌跡證明重用,才能稱跨主機重用測試,否則記未測;用戶端可能選擇分開連線。勿於正式網站混用無關TLS名稱及authority製造結果。
新連線仍421,與目標負責人檢查虛擬主機、邊緣和原站路由。核准基準線路可作另一觀察,但DNS或節點差異需登錄,一次成功不能隔離單一原因。
五、421重試不等於未知提交復原
RFC 9110允許收到421後透過不同連線重試,包含非冪等方法。這指已收到421,而不是把提交結果未知的逾時當成已知拒絕。
此診斷採無害GET,避免比較產生業務副作用。真實POST須分辨確認421與遺失回應,並依目的端回執及復原文件處理,不能推成無限重試。
確認修正後,在預定池化配置重測。新建專用連線的暫時處置可能增加資源或改變延遲,擴大前另量取捨,不由此宣稱吞吐改善或HTTP版本切換通用有效。
六、精簡證據矩陣
- 一般池及單主機:保留狀態、本文標記和上下文。
- 目標新連線:網址與驗證不改,且新建有證據。
- 適用時的自有雙主機序列:觀察重用,否則明列未測。
- 新連線仍失敗:保留目標路由紀錄,不反覆換憑證。
- HTTP版本為獨立實驗:登錄實際協商,不只要求選項。
- 未知傳輸結果:走適當讀回,不當成確認421。
這些案例尚未執行。保留案例ID、用戶端版本、代理模式、目標authority、路徑標籤、連線證據、HTTP版本、狀態及首個差異,遮蔽代理秘密、認證標頭及簽章參數。
98IP動態住宅IP產品頁可協助了解授權路徑檢查所用產品,再以API設定頁查核接入及帳戶選項。產品頁不規定目標虛擬主機政策,也不保證跨來源重用連線。
常見問題與完成清單
421就是代理認證失敗嗎?不是,先確認回應階段與角色再選處置。
新連線成功就能關TLS嗎?不能,身分驗證持續開啟,對照才有意義。
- 實際421與回應邊界有證據。
- 代理端點及目標身分各自記錄。
- 新建及重用來自觀察。
- 憑證及主機名稱驗證仍啟用。
- 重試有界,未知提交先讀回。
- 僅用授權樣本,不宣稱未測效能或相容性。